Side-Channel Attack (SCA) adalah serangan non-invasif yang didasarkan pada penargetan implementasi algoritma kriptografi, bukan pada analisis kelemahan statistik atau matematisnya. Serangan ini memanfaatkan informasi fisik yang bocor dari berbagai sumber atau saluran tidak langsung. Misalnya, konsumsi daya perangkat target, radiasi elektromagnetik (EM), atau waktu yang dibutuhkan untuk komputasi. Saluran-saluran ini disebut sebagai side-channel. Informasi yang tertanam dalam parameter sisi-saluran bergantung pada nilai-nilai antara yang dihitung selama eksekusi algoritma kripto, dan berkorelasi dengan input dan kunci rahasia sandi. Seorang penyerang dapat secara efektif mengekstrak kunci rahasia dengan mengamati dan menganalisis parameter dengan peralatan yang relatif murah. Waktu yang dibutuhkan relatif sangat singkat, mulai dari beberapa menit hingga beberapa jam. Karena alasan ini, SCA menimbulkan ancaman besar bagi perangkat kriptografi, terutama smart card dan perangkat IoT, di mana penyerang dapat memiliki akses mudah ke parameter fisik ini.
Sejarah
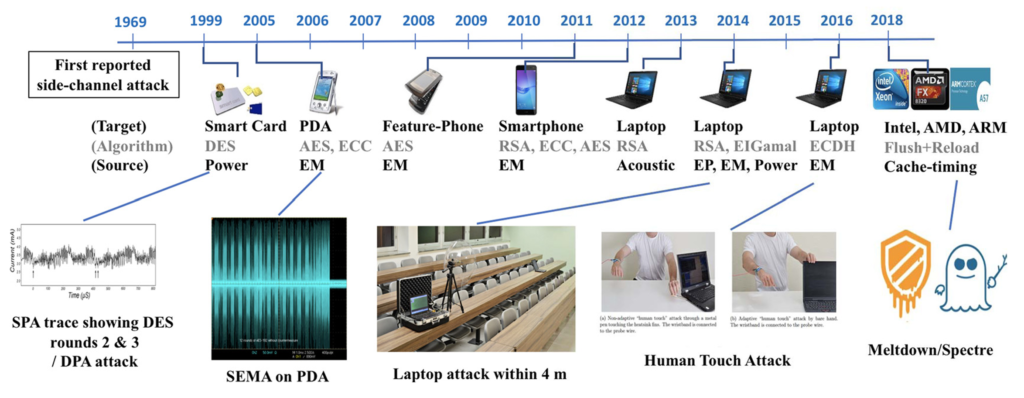
Kasus Side-Channel Attack (SCA) pertama yang dilaporkan adalah serangan terhadap sebuah lembaga pemerintah pada tahun 1965. Serangan tersebut ditujukan pada mesin kriptografi yang menghasilkan teks sandi menggunakan kunci yang diatur ulang setiap hari. Dengan merekam suara modul, penyerang dapat memperoleh kunci rahasia. Mereka menghubungkan jumlah bunyi klik, yang dihasilkan oleh mesin, dengan nilai kunci. Sejak saat itu, SCA telah berkembang pesat dan bergantung pada beberapa parameter lain, misalnya, daya, waktu, dan EM (elektromagnetik).
Klasifikasi
Berdasarkan tingkat kendali yang mungkin dimiliki penyerang pada perangkat sebelum melakukan SCA, mereka dapat diklasifikasikan menjadi serangan pasif dan aktif. Serangan pasif (seperti SCA daya, waktu, atau Elektromagnetik) tidak mengharuskan penyerang untuk mengganggu fungsionalitas atau pengoperasian perangkat yang diserang. Serangan biasanya diluncurkan dengan cara yang memungkinkan sistem berperilaku normal seolah-olah serangan tidak sedang berlangsung. Di sisi lain, serangan aktif bertujuan untuk mengganggu pengoperasian perangkat yang diserang, di mana penyerang cenderung memengaruhi bagaimana perangkat berperilaku, dan operasi apa yang dilakukannya. Dengan secara aktif mengendalikan perilaku perangkat, penyerang mendapatkan keuntungan dengan secara selektif mengekstrak informasi yang dapat membantu memecah modul kriptografi, atau mengekstrak kunci rahasia.
Berbagai Bentuk SCA
Setiap side-channel attack dapat dilakukan dengan banyak cara. Biasanya, pendekatan non-eksklusif sederhana dilakukan pertama kali. Selanjutnya, pendekatan yang lebih halus dan kompleks dilakukan untuk meningkatkan jumlah dan kualitas informasi yang diekstrak. Dalam serangan analisis daya, seperti yang disebutkan sebelumnya, musuh dapat melakukan analisis sederhana, di mana sinyal daya hanya diperiksa secara visual. Dalam versi serangan yang lebih canggih, yaitu, DPA, beberapa jejak daya dianalisis secara statistik untuk memperoleh informasi yang lebih kuat tentang kunci rahasia. Bergantung pada sumber umum informasi side-channel, ada beberapa bentuk SCA. Mereka adalah: SCA daya, SCA EM, serangan injeksi kesalahan, dan SCA waktu. Setiap SCA dapat diklasifikasikan menurut metode serangan spesifik: metode analisis yang diterapkan, seperti observasi sederhana dan metode statistik; metode pembangkitan sinyal side-channel, seperti tegangan dan clock; atau granularitas analisis, seperti analisis tingkat mikroarsitektur dan sistem.